
ファイアウォールルールには、主な属性が 2 つあります。式(expression) と アクション です。
受信 HTTP リクエストがファイアウォールルールの式に一致すると、Cloudflare は指定したアクションを実行します。詳細は 式 と アクション を参照してください。
-
Cloudflare ダッシュボード ↗ にログインし、アカウントとウェブサイトを選びます。
-
Security > WAF > Firewall rules を開きます。
-
Create a firewall rule を選びます。
-
表示される Create firewall rule ページで、Rule name にわかりやすい名前を入力します。
-
When incoming requests match で、Field のドロップダウンから HTTP プロパティを選びます(詳細は フィールドリファレンス を参照してください)。各リクエストについて、Field に選んだプロパティの値が、Value に指定した値と比較されます。
または、Expression Editor でルール式を定義します。

-
Operator のドロップダウンから比較演算子を選びます。式が一致するには、リクエストの Field の値と Value に指定した値が、比較演算子を満たす必要があります。
-
続けて、一致させる値を指定します。値が列挙型の場合、Value はドロップダウンになります。それ以外はテキスト入力になります。
-
ルール式に新しい部分式を追加するには、Value の横の And または Or を選びます。
-
Action のドロップダウンで、ルールのアクションを選びます。
-
ルールを保存してデプロイするには、Deploy を選びます。まだデプロイしない場合は、Save as draft を選びます。
いずれかを選ぶとルール一覧に戻り、新しいルールが表示されます。
ルール一覧の操作で、ファイアウォールルールを管理します。

ルール一覧で対象ルールの右側にある Edit(レンチアイコン)を選び、Edit firewall rule パネルを開いて変更します。
ファイアウォールルールに対応するトグルスイッチで、有効または無効にします。
- 削除するルールの横の Delete(X アイコン)を選びます。
- 確認ダイアログで Delete を選び、操作を完了します。
デフォルトでは、Cloudflare はファイアウォールルールを リスト順 で評価します。ルールは、ルール一覧に表示される順に評価されます。リスト順が有効なときは、次のようにルールをドラッグアンドドロップして位置を変えられます。
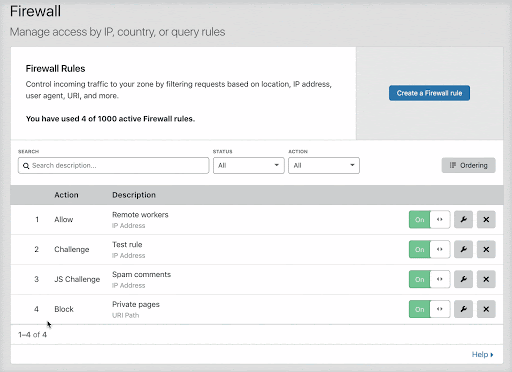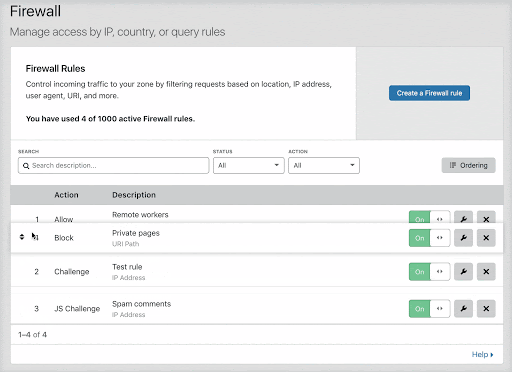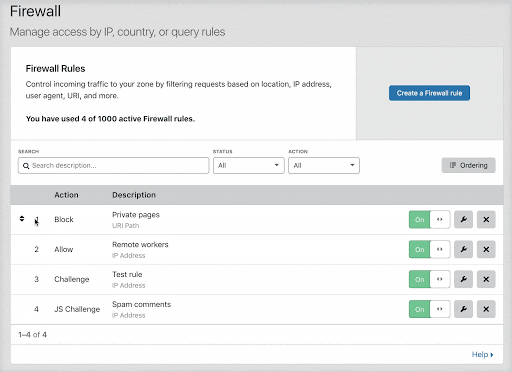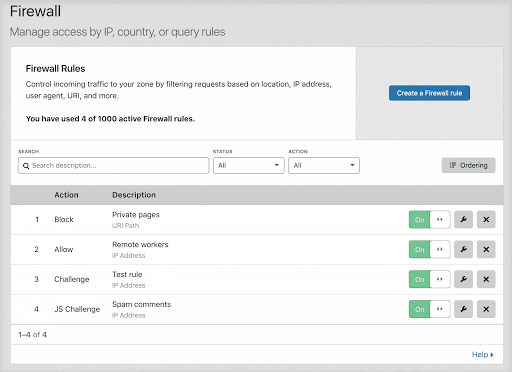
合計ルール数(無効なルールを含む)が 200 を超えると、優先度順 で評価を管理する必要があります。Cloudflare は 優先度数値 の小さい順にファイアウォールルールを評価します。このしきい値を超えると、ファイアウォールルール画面は自動で優先度順に切り替わります。優先度順の扱いについては、順序と優先度 を参照してください。
Rule Preview を使うと、エンタープライズプランでは、直近 72 時間のトラフィックから抽出したリクエストサンプルに対して新しいファイアウォールルールを試し、影響を把握できます。
Rule Preview は Create firewall rule と Edit firewall rule のパネルに組み込まれているため、編集しながらルールをテストできます。詳細は ルールのプレビュー を参照してください。